Audio généré par IA (Readerr) - peut contenir des erreurs
Synthèse réalisée avec l’aide d’une intelligence artificielle à partir d’informations en espagnol. Source sous l’article.
Une menace grave pour le commerce en ligne
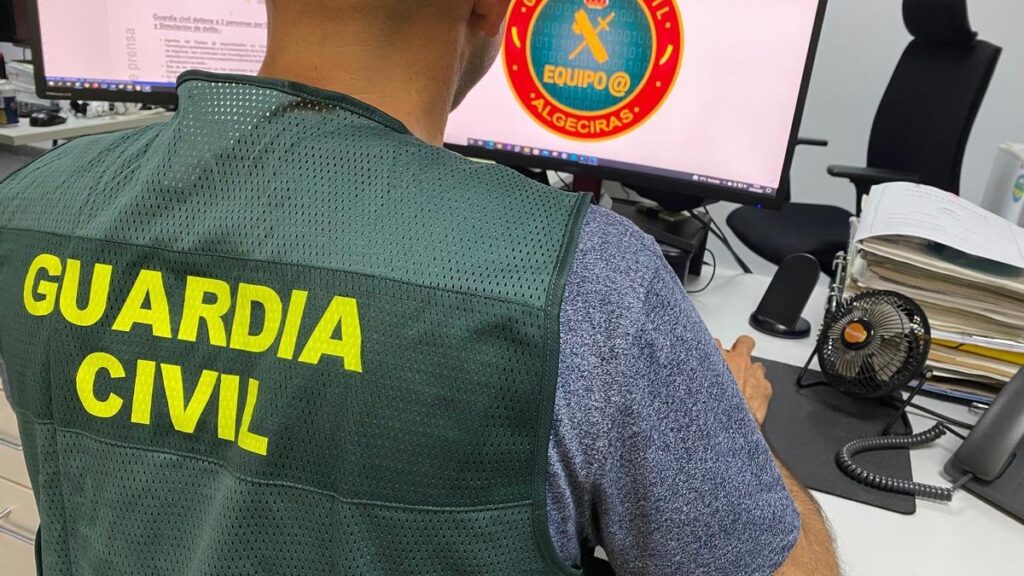
Acheter sur Internet est devenu une pratique courante adoptée par un nombre croissant de consommateurs, mais c’est aussi une voie idéale pour les cybercriminels qui cherchent à profiter de la moindre occasion pour arnaquer leurs victimes. La Garde civile a partagé une publication dans laquelle elle avertit les citoyens des risques du skimming digital et de ses conséquences. « Il s’agit d’une grave menace pour le commerce électronique, qui consiste à soustraire les données des cartes bancaires directement depuis les passerelles de paiement en ligne », expliquent les autorités. Europol a de son côté détaillé le fonctionnement de cette fraude et les mesures à prendre pour se protéger, ou pour réagir si l’on en a déjà été victime.
Comment fonctionne cette arnaque
L’escroquerie consiste à obtenir les informations des cartes bancaires que les clients utilisent comme moyen de paiement sur les sites marchands en ligne. « On la connaît aussi sous les noms de web skimming, online card skimming, e-skimming, formjacking ou Magecart », précisent les experts. L’attaque informatique se produit lorsque les cybercriminels parviennent à intercepter les données saisies lors d’un achat en ligne. Le plus dangereux dans cette fraude, c’est que les délinquants peuvent obtenir ces informations sans que leurs victimes s’en aperçoivent, c’est-à-dire sans qu’aucune anomalie ne soit détectée pendant le processus d’achat. « Les clients concernés ne sont pas conscients que leur carte a été copiée (skimmed). De leur point de vue, ils comprennent que la commande a été traitée et que le produit leur sera envoyé, sans jamais soupçonner d’anomalie ou d’irrégularité dans leur achat », soulignent-ils.
Les trois phases de l’attaque selon Europol
Europol divise l’attaque par skimming digital en trois étapes. La première est l’accès illégitime : les délinquants « obtiennent l’accès au serveur qui héberge les boutiques en ligne ou au code source d’outils développés par des tiers ». Pour y parvenir, ils exploitent des vulnérabilités, des erreurs de configuration ou des attaques par force brute. Ensuite, ils installent un logiciel malveillant sur la passerelle de paiement de la boutique. À partir de ce moment, les données saisies par les clients sont dupliquées et les cybercriminels commencent à récupérer les informations personnelles et bancaires du consommateur.
Les recommandations d’Europol pour les boutiques en ligne
Europol formule une série de recommandations à l’intention des responsables de commerces en ligne afin qu’ils adoptent des mesures et rendent plus difficile ce type d’attaque contre leur système de sécurité. Il s’agit notamment d’utiliser des outils capables de détecter les logiciels malveillants dirigés contre les services web. Il est important que les employés sachent reconnaître les attaques de « spearphishing » (hameçonnage ciblé) et comment réagir face à elles. Autre conseil : limiter l’accès au panneau d’administration de la boutique à une plage d’adresses IP autorisées, et « garantir l’installation régulière de correctifs de sécurité et de mises à jour critiques des programmes ». Enfin, Europol recommande de mettre en œuvre des politiques de sécurité du contenu (CSP) et d’intégrité des ressources (SRI).
Les dernières nouvelles des Canaries
Actualités quotidiennes, alertes météo et infos pratiques – directement des îles, en français. Nous vivons ici et savons ce qui se passe, avant que les médias en parlent. Tout est publié sur notre chaîne WhatsApp – sans intermédiaires, sans algorithme.
Un ballot de drogue découvert en direct par une équipe de télévision
Monte Carrera : le TSJC rejette le recours de la promotora
Tenerife : un exercice volcanique géant le 22 octobre
Chute d’un mur à Playa de Troya : deux blessés
460 grammes de méphédrone saisis à Gran Canaria
Un jeune de 20 ans arrêté pour vols de voitures à Las Palmas
Trois motards blessés dans un accident à Adeje
Chute de buggy à Gran Canaria : un blessé grave évacué
Évacuation médicale d’une passagère de croisière à Tenerife