Audio généré par IA (Readerr) - peut contenir des erreurs
Synthèse réalisée avec l’aide d’une intelligence artificielle à partir d’informations en espagnol. Source sous l’article.
Une alerte venue de l’intelligence artificielle
Les administrations publiques canariennes travaillent contre la montre pour éviter un piratage de leurs sites web. Ce mercredi, une intelligence artificielle a signalé avoir détecté deux failles de sécurité dans le langage de programmation PHP — qui sous-tend l’architecture de base de 70 % des sites web dans le monde. En réaction, l’Agence nationale espagnole de l’administration numérique, via l’Institut national de cybersécurité (Incibe), a demandé à toutes les administrations publiques d’Espagne de prendre des mesures préventives afin d’éviter une fuite massive de données. Aux Canaries, cela s’est traduit par la restriction et la correction de différents sites web institutionnels, éducatifs et universitaires.
Chaque administration applique ses propres mesures
Depuis lors, chaque administration insulaire met en œuvre différentes mesures pour protéger ses informations. Le gouvernement des Canaries a adopté diverses mesures de protection. Dès que la vulnérabilité a été signalée, la Direction générale de la transformation numérique des services publics a déconnecté de l’extérieur les services critiques, en les maintenant opérationnels uniquement depuis le réseau interne. Par ailleurs, des informations sur les vulnérabilités et des recommandations ont été publiées sur le portail dédié à la technologie, à l’intention des interlocuteurs en matière de sécurité, avec le détail des mesures à suivre. Dans un premier temps, la priorité a été donnée aux mesures de protection ; ce n’est qu’une fois la normale rétablie qu’une évaluation pourra être menée pour vérifier si des dommages se sont produits.
Les universités ferment temporairement l’accès externe
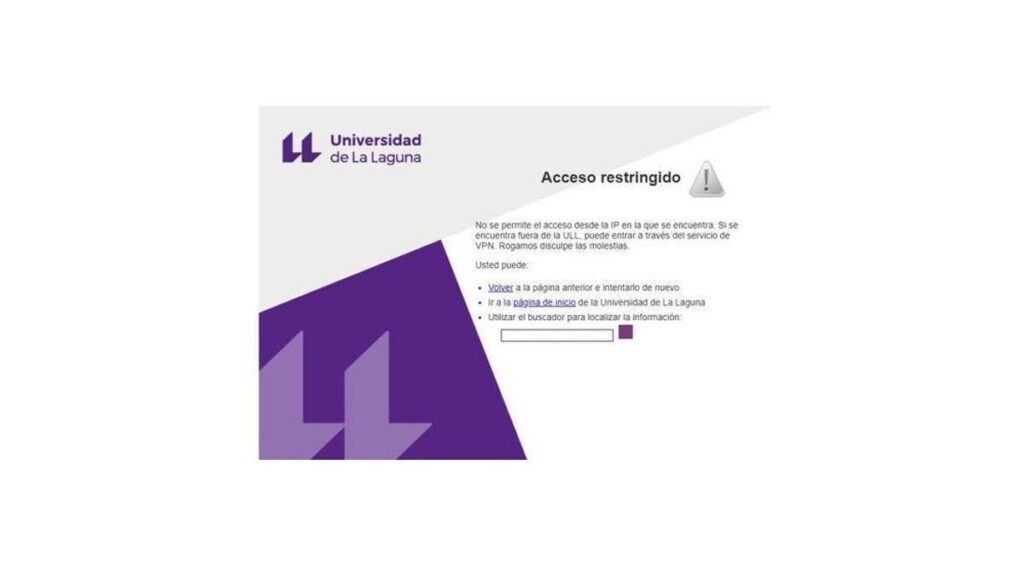
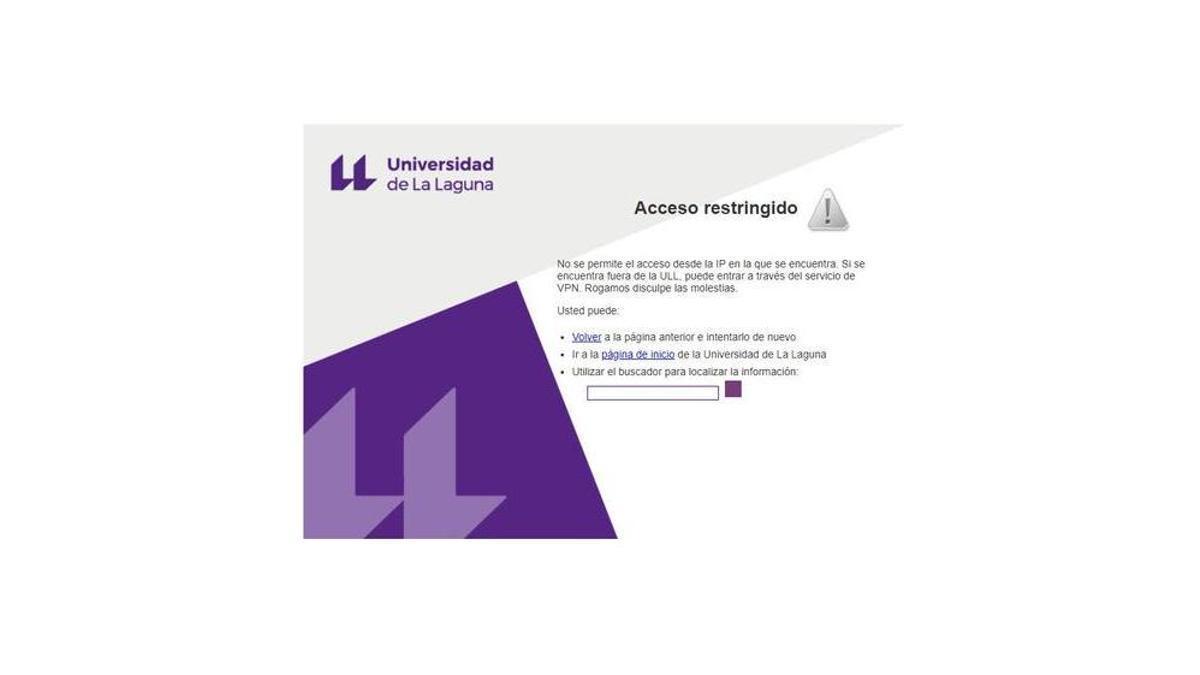
Le problème a également touché d’autres institutions. Par exemple, l’Université de La Laguna (ULL) comme l’Université de Las Palmas de Gran Canaria (ULPGC) ont restreint temporairement, à titre préventif, l’accès externe à certains de leurs sites web afin d’éviter les connexions extérieures. Toutes deux procèdent à la mise à jour de leurs sites par l’application de correctifs pour revenir au plus vite à la normale, et assurent n’avoir subi aucun type d’attaque.
PHP, une cible de choix pour les pirates
Cette situation intervient après que la branche de recherche de l’entreprise de cybersécurité Wiz a annoncé ce mercredi avoir découvert « de multiples vulnérabilités critiques » dans PHP, un langage de programmation très répandu qui fait tourner des millions de sites web. La société d’origine israélienne affirme avoir recouru à des modèles d’intelligence artificielle développés par OpenAI — le créateur de ChatGPT — pour identifier ces failles de sécurité, baptisées PHP2Shell, et les décrit comme « les vulnérabilités les plus graves jamais découvertes », avec une technologie qui redéfinit les cyberattaques, mais aussi les stratégies de défense d’un secteur de plus en plus critique. Selon leurs descriptions, le problème apparaît chez les équipements dotés d’une version plus ancienne du logiciel. Concrètement, tous ceux qui se situent en dessous du correctif 8.3. « Le problème, c’est que de nombreuses versions anciennes ne disposent même pas de correctifs », explique Vicente Blanco, ingénieur informatique et vice-recteur à la transformation numérique de l’ULL.
Des millions de sites exposés dans le monde
L’Institut espagnol de cybersécurité, Incibe, s’est proposé de fournir les correctifs ou outils de programmation de base pour remédier à la situation. À l’échelle mondiale, selon l’entreprise Censys, plus de 2,5 millions d’équipements sont exposés à cette vulnérabilité. En Espagne, on estime que 1,5 million de sites web en domaine « .es » peuvent être vulnérables. « Cela ne signifie pas qu’ils ont subi des attaques, mais qu’ils sont très exposés », insiste Vicente Blanco. Une telle vulnérabilité peut permettre aux pirates d’accéder au système, et donc aux bases de données ou à des informations confidentielles.
À l’ULL, une réaction rapide et coordonnée
« À l’ULL, nous avons dû agir très vite », affirme Vicente Blanco. Comme il le raconte, PHP est le langage qui fait tourner des sites comme WordPress (pour la gestion de contenu) ou Moodle (pour les campus virtuels), tous deux très répandus dans l’architecture web du secteur éducatif. Dans le cas de l’ULL, qui compte plus de 50 sites, le choix a été de bloquer les visites externes à certains d’entre eux, comme ceux qui hébergent les actualités ou la réglementation, le temps de résoudre le problème. « Nous l’avons restreint à un usage interne, de sorte qu’on ne peut y accéder qu’avec un VPN de l’université », explique-t-il. La veille, des travaux ont en outre été réalisés sur le campus virtuel, qui est resté fermé pendant quelques heures. « Nous l’avons priorisé et, dans l’après-midi, il fonctionnait déjà », souligne Blanco. Selon lui, le problème est déjà résolu à 85 ou 90 %. « Nous le réglerons au cours de la journée de ce jeudi et vendredi », affirme-t-il.
Des correctifs progressifs au gouvernement des Canaries
De son côté, le gouvernement des Canaries a appliqué des mesures de protection sur ses antivirus au moyen d’un correctif virtuel empêchant l’exploitation de la vulnérabilité, ainsi que la mise à jour des paquets de licences de protection sur les pare-feu d’entreprise. Sur le réseau interne, les programmes qui ne peuvent pas encore être mis à jour restent fermés vers l’extérieur. Les restrictions seront levées progressivement, au fur et à mesure des mises à jour et dès que des garanties de sécurité suffisantes seront réunies.
Les dernières nouvelles des Canaries
Actualités quotidiennes, alertes météo et infos pratiques – directement des îles, en français. Nous vivons ici et savons ce qui se passe, avant que les médias en parlent. Tout est publié sur notre chaîne WhatsApp – sans intermédiaires, sans algorithme.
Changement d’heure à Tenerife : les bus de nuit adaptent leurs horaires
Vols inter-îles : l’État impose une obligation de service public
Les Canaries obtiennent la cogestion de leurs aéroports
Tenerife : six mois de travaux sur la TF-1 dès lundi
La TF-1 en chantier : six mois de travaux de nuit
La TF-5 à Tenerife passera à trois voies dès novembre
Canaries : les arrivées aériennes reculent de 1,3 % en septembre
El Hierro, seule île à tirer son épingle du jeu en septembre
Gran Canaria : un talus de la GC-200 renforcé